

Израильский стартап представил электросамолет для аэротакси с вертикальным взлетом и посадкой
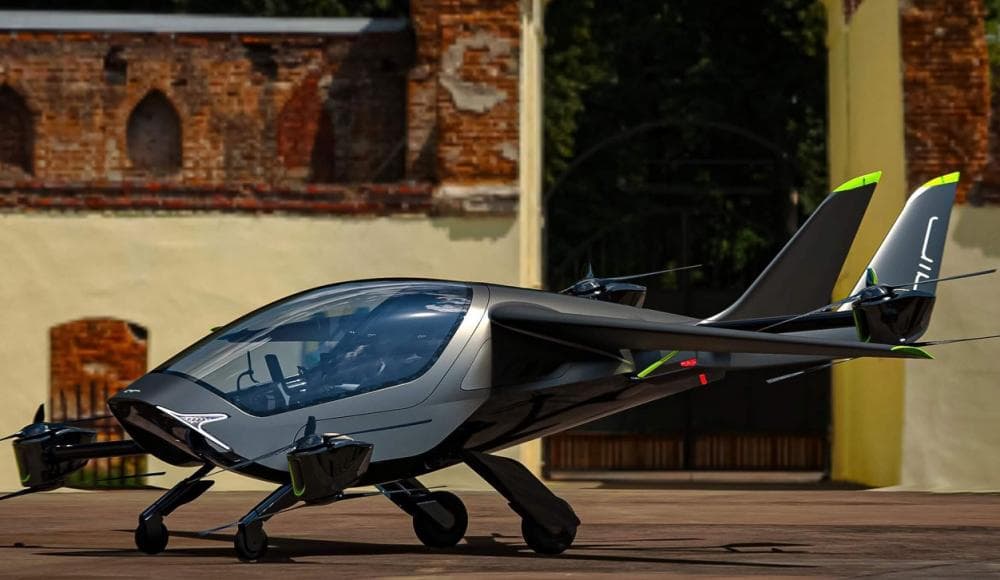
Израильский стартап AIR во вторник представил свой первый «простой в эксплуатации» электрический самолет с вертикальным взлетом и посадкой, которые называют eVTOL. Его будут продавать напрямую потребителям, преимущественно в США, начиная с 2024 года.
AIR работает с Федеральным управлением гражданской авиации США (FAA) в течение двух лет и рассчитывает получить к концу 2023 года сертификацию AIR ONE для двухместного самолета eVTOL массой 970 кг, который будет иметь дальность полета в 177 км, сказала в интервью Reuters генеральный директор Рани Плаут.
В прошлом году AIR собрала средства в сумме менее 10 миллионов долларов и провела беспилотные испытания своего автомобиля. По словам Плаута, компания создает прототипы моделей и планирует продавать свои eVTOL примерно по той же цене, что сейчас просят за дорогие автомобили.
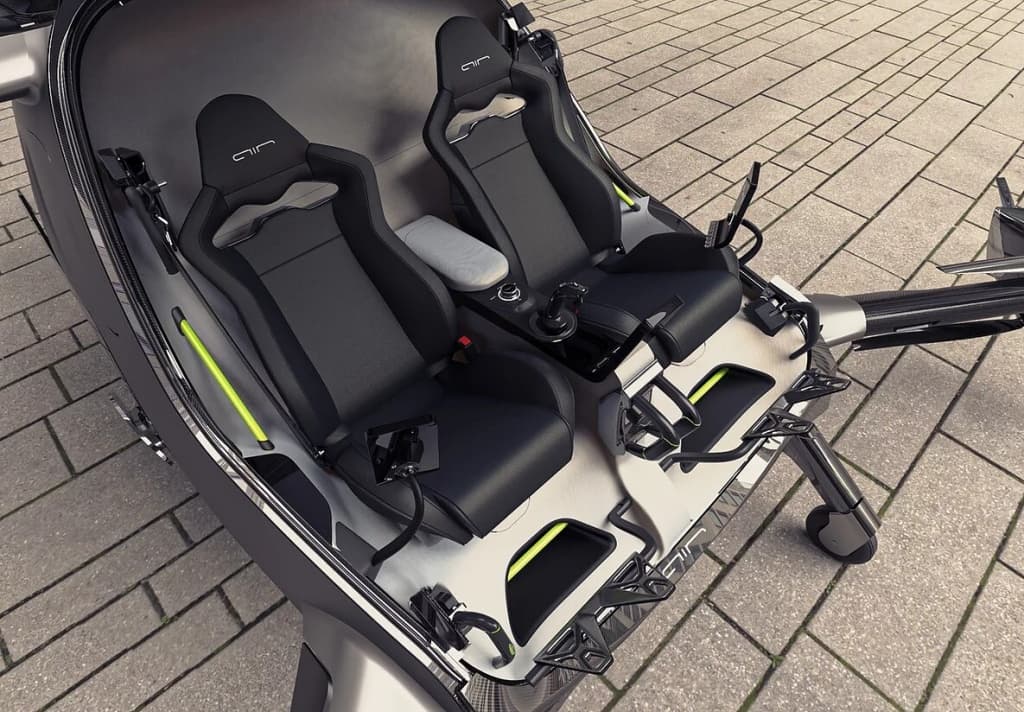
Все больше инвесторов и авиационных компаний вкладываются в горячую, но еще не утвержденную область городской воздушной мобильности, и количество стартапов, создающих eVTOL, быстро растет.
В настоящее время AIR собирает дополнительные средства для прохождения процесса сертификации FAA, но не разглашает, сколько именно.
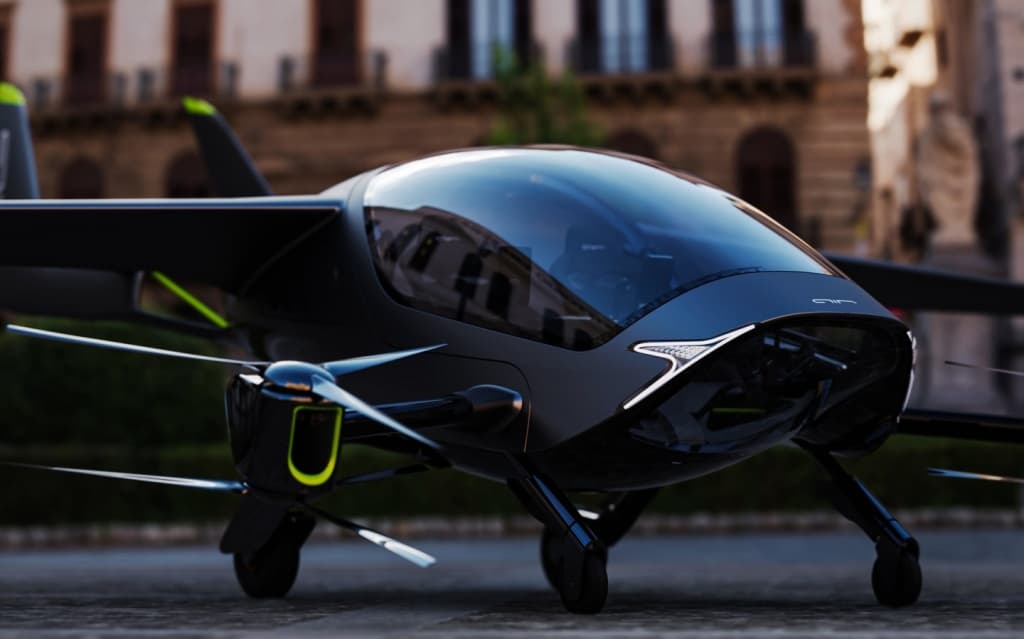
Для того чтобы полет был максимально простым и приятным, Air создает собственную систему управления, а также программу мониторинга технического состояния аппарата на базе искусственного интеллекта.
Компания планирует запустить серийное производство Air One и сотрудничает с Федеральным управлением гражданской авиации США. Предзаказ уже открыт, а о том, какая лицензия потребуется от пилота, и какова цена аппарата — станет известно в начале 2022 года.
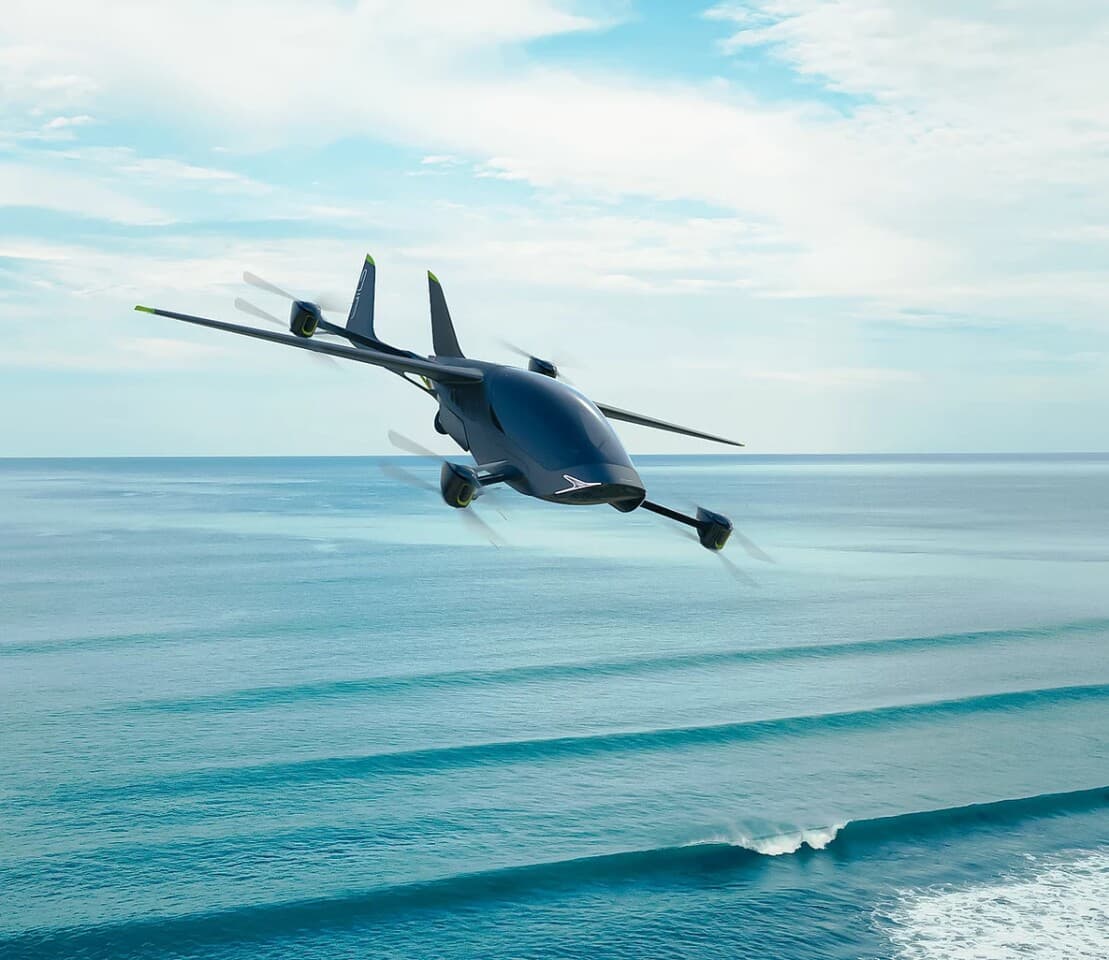
Источник: SpeedMe
Читайте также
Все материалы рубрики ТехнологииГлава Национального управления по искусственному интеллекту: Израилю нужна собственная ИИ-инфраструктура16:00, 9 ноября
 ТехнологииИзраиль и Германия продлили соглашение о сотрудничестве в сфере энергетики11:00, 6 ноября
 ТехнологииВ Израиле планируют построить первую геотермальную электростанцию на Голанских высотах15:00, 4 ноября
Иранские хакеры ведут охоту на военные секреты США и Израиля, взламывая Office 365
Microsoft идентифицировала новую кибергруппировку, которая атакует пользователей Office 365
Microsoft идентифицировала новую кибергруппировку, возможно, связанную с Ираном, которая атакует пользователей Office 365 в американских, европейских и израильских оборонных компаниях.
Основным инструментом атаки является так называемое распыление паролей (password spraying). Это метод атаки, при котором злоумышленники пытаются применить один и тот же пароль ко множеству разных аккаунтов в надежде на то, что где-то произойдет совпадение. Благодаря использованию различных IP-адресов злоумышленникам удается замаскировать свои атаки от некоторых автоматических систем защиты, реагирующих на множественные попытки входа.
Эксперты Центра отслеживания угроз (Threat Intelligence Center) и Отдела цифровой безопасности (Digital Security Unit) Microsoft изучали эту группировку с июля 2021 г. Они присвоили ей обозначение DEV-0343.
Ее действия эксперты описали как «совпадающие с национальными интересами Ирана». Такой вывод был сделан на основе используемых методик и мишеней; деятельность DEV-0343 во многом повторяет поведение других иранских хакерских групп.
По утверждению специалистов Microsoft, DEV-0343 проявляет особый интерес к оборонным компаниям, которые производят военные радары, технологии для беспилотных аппаратов, спутниковые системы и средства экстренной связи для США, ЕС и Израиля.
Кроме этого, злоумышленников интересуют разработчики систем географической информации и пространственного анализа. Некоторые атаки были направлены на важнейшие региональные порты Персидского залива и транспортные компании Ближнего востока.
Конечной целью операторов DEV-0343, указывается в исследовании, скорее всего является доступ к спутниковым данным, проприетарной информации о морском транспорте и другие сведения, которые поспособствуют развитию собственной спутниковой системы, которую разрабатывает Иран.
Своих клиентов, пострадавших от действий DEV-0343, корпорация Microsoft приватным порядком проинформировала и об атаках, и о способах защититься от них.
Жертв не так много: в исследовании Microsoft говорится менее чем о 20 организациях, использующих Office 365. Атаки были направлены на 250 организаций.
Аккаунты в системе, снабженные средствами многофакторной авторизации, устойчивы к атакам DEV-0343, утверждает Microsoft.
Злоумышленники используют сеть Tor для проведения атаки — распыление паролей осуществляется с сотен уникальных IP-адресов, причем для каждой организации используется свой набор адресов.
Среди признаков атаки, помимо активного входящего трафика Tor, — эмуляция браузеров FireFox и Chrome, используемых при распылении паролей, использование функции автообнаружения, Exchange Active Sync и наибольшая активность между четырьмя и одиннадцатью утра по Гринвичу.
Наиболее продуктивным способом защиты от атак DEV-0343 является многофакторная авторизация и средства беспарольной защиты.
«8% успеха для атак с распылением паролей — это все равно довольно высокий процент, — полагает Анастасия Мельникова, директор по информационной безопасности компании SEQ. — Особенно учитывая специфику атакованных компаний: защита поставщиков оборонных технологий должна быть на уровне куда выше среднего. К сожалению, это не всегда так. Более того, в данном случае Microsoft обвинить не в чем: операторы кампании атаковали именно пользовательские пароли и слабые настройки безопасности, а не какие-либо уязвимости в Office 365».
Источник: cnews.ru