

LG покупает израильского разработчика автомобильной кибербезопасности Cybellum
Стоимость сделки составит $240 млн.
Стартап Cybellum был основан в 2016 году двумя выпускниками факультета кибербезопасности Армии обороны Израиля Славой Бронфманом и Майклом Энгстлером.
Южнокорейская LG Electronics объявила о покупке 63,9% израильского стартапа Cybellum за $140 млн, пишет издание Techcrunch. До конца года LG приобретет еще часть акций за $20 млн, однако общая сумма сделки может составить $240 млн. Проект специализируется на разработке решений для автомобилей в сфере кибербезопасности.
Стартап Cybellum был основан в 2016 году двумя выпускниками факультета кибербезопасности Армии обороны Израиля Славой Бронфманом и Майклом Энгстлером. Компания также разрабатывала решения для Jaguar, Land Rover и Nissan, а его партнерами стали Harman, Toyota Tsusho и PTC.
Транспортные средства, оснащенные интеллектуальными системами с выходом в интернет, — новый объект интересов для хакеров. Атаки, передает издание, будут только усложняться по мере того, как транспортные средства будут становиться популярнее.
«Схема Cybellum позволяет создать „двойник“ автомобиля — его точную цифровую копию, видимую преступникам. Программное обеспечение также быстро выявляет уязвимости и способно предотвращать кибератаки без нагрузок на настоящую машину», — цитирует издание слова Славы Бронфмана.
LG активно разрабатывает и продает ПО на автомобильном рынке, компания обещает обеспечить соблюдение всех требований безопасности, которые выдвинут регуляторы разных стран, а также стать надежным партнером автопроизводителей.
Источник: Incrussia.ru
Читайте также
Все материалы рубрики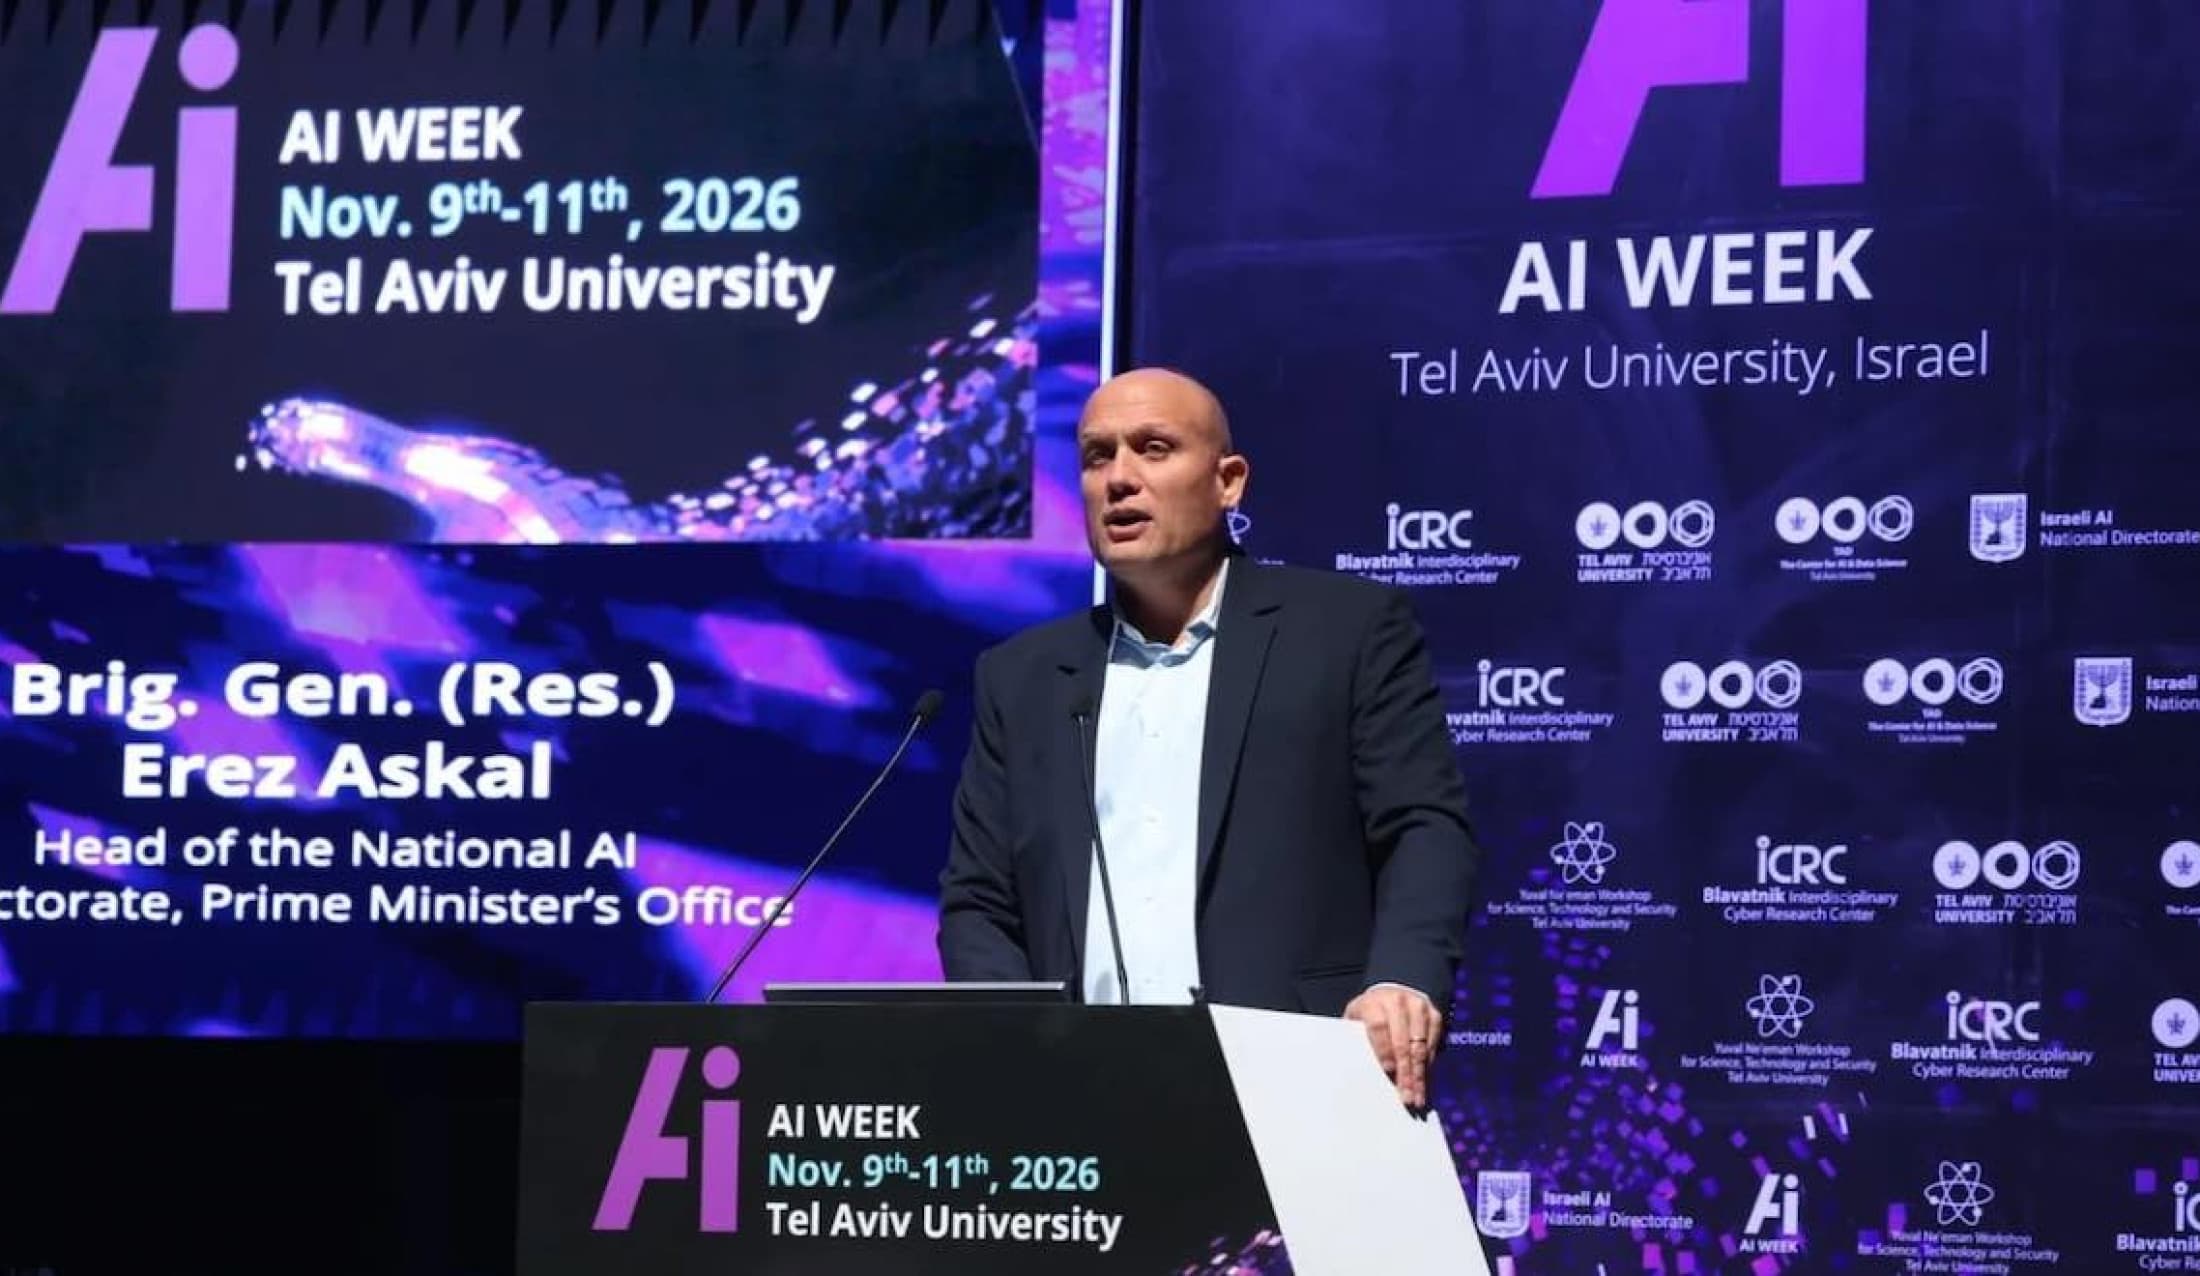 ТехнологииГлава Национального управления по искусственному интеллекту: Израилю нужна собственная ИИ-инфраструктура16:00, 9 ноября
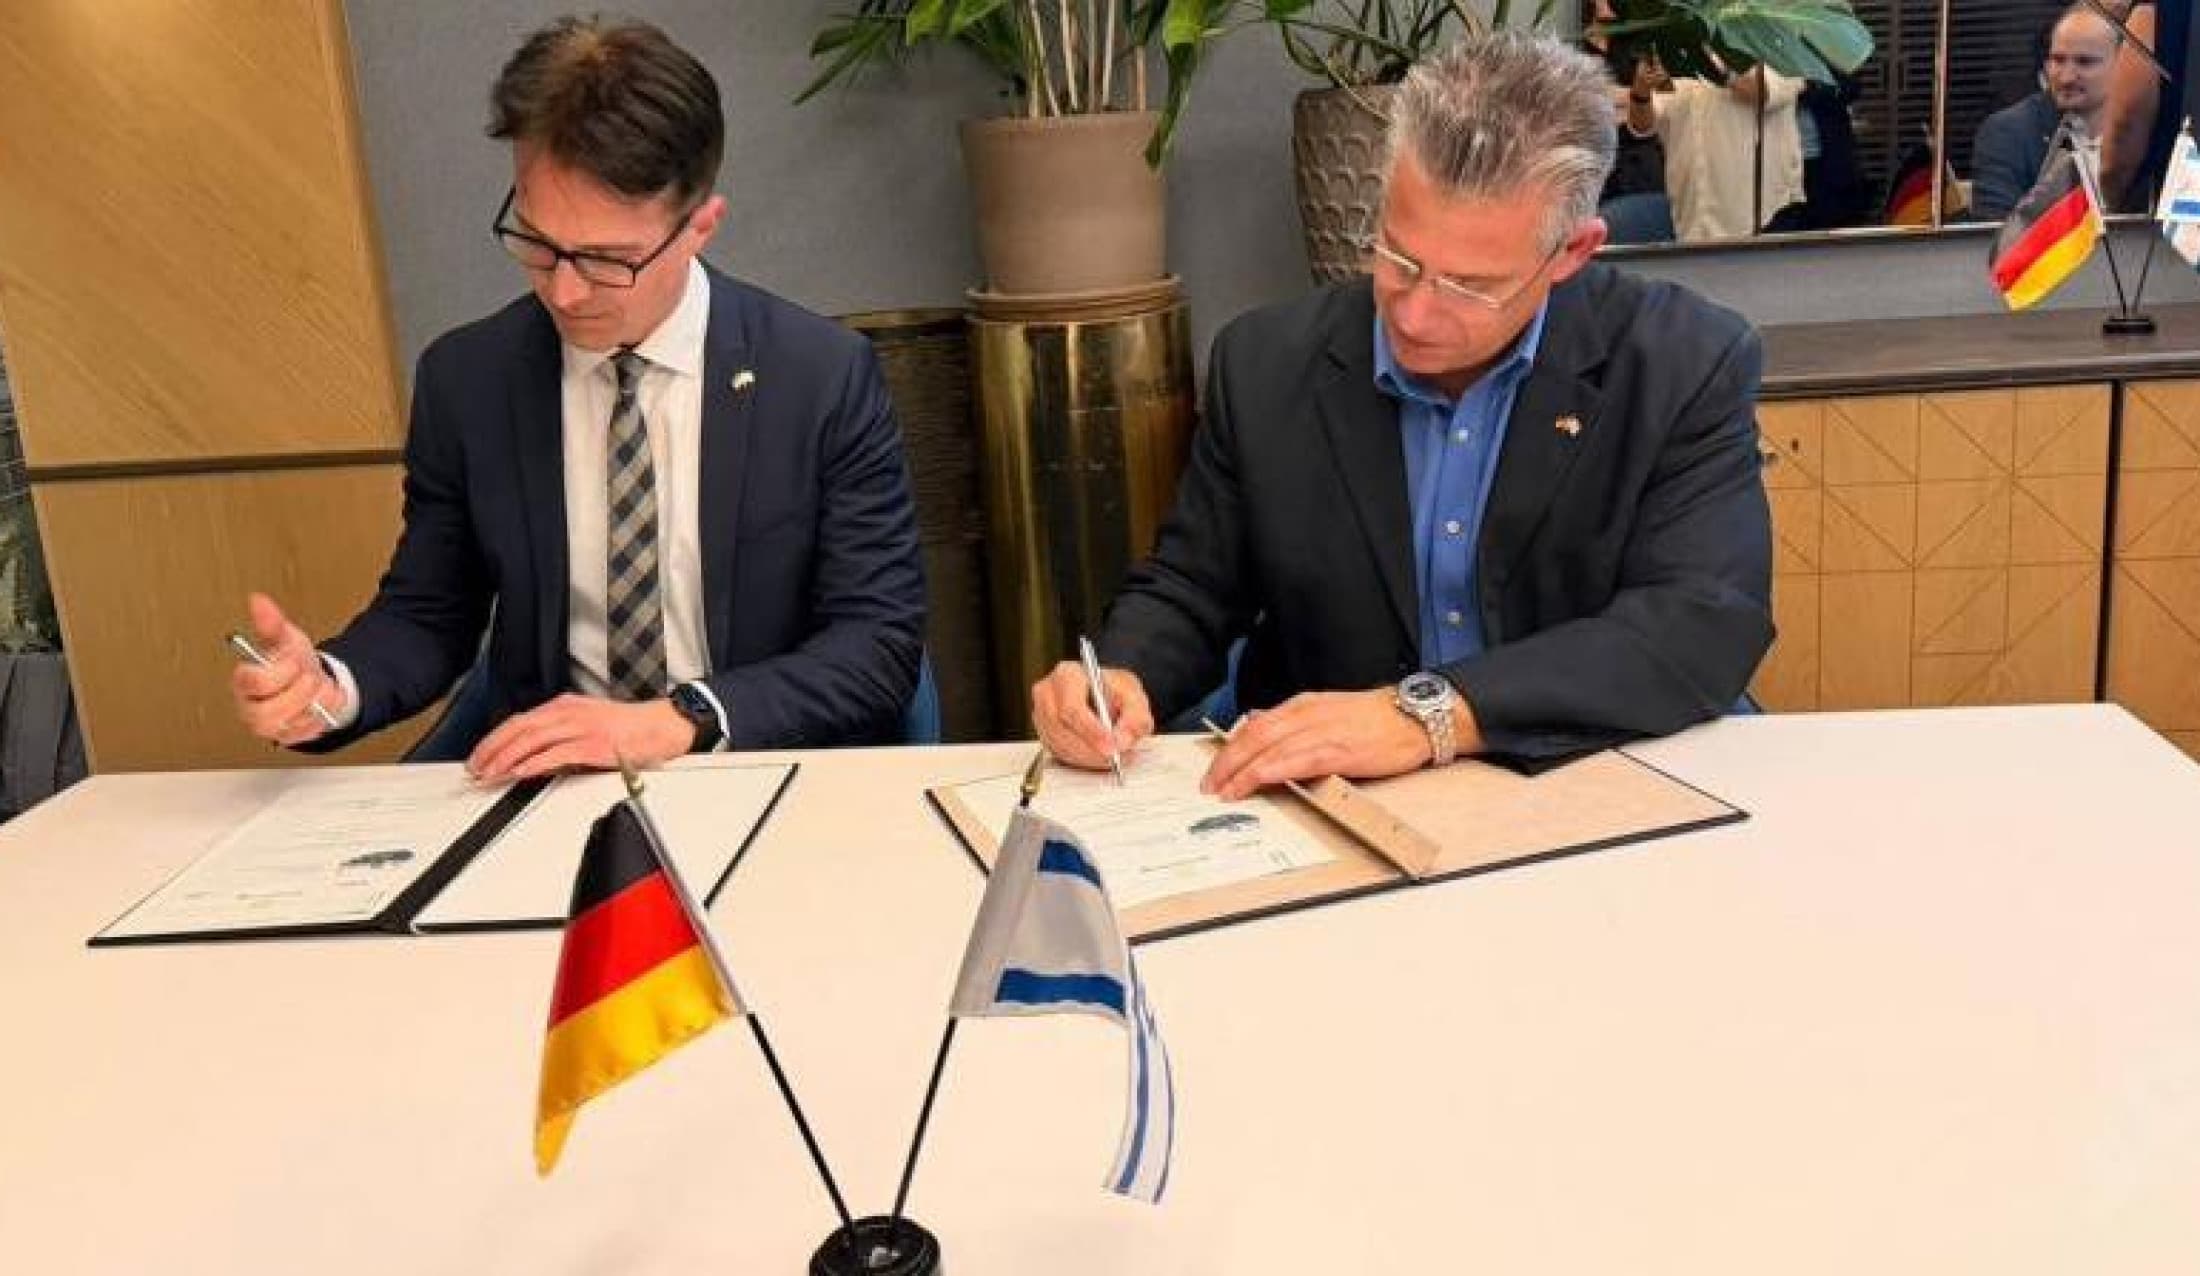 ТехнологииИзраиль и Германия продлили соглашение о сотрудничестве в сфере энергетики11:00, 6 ноября
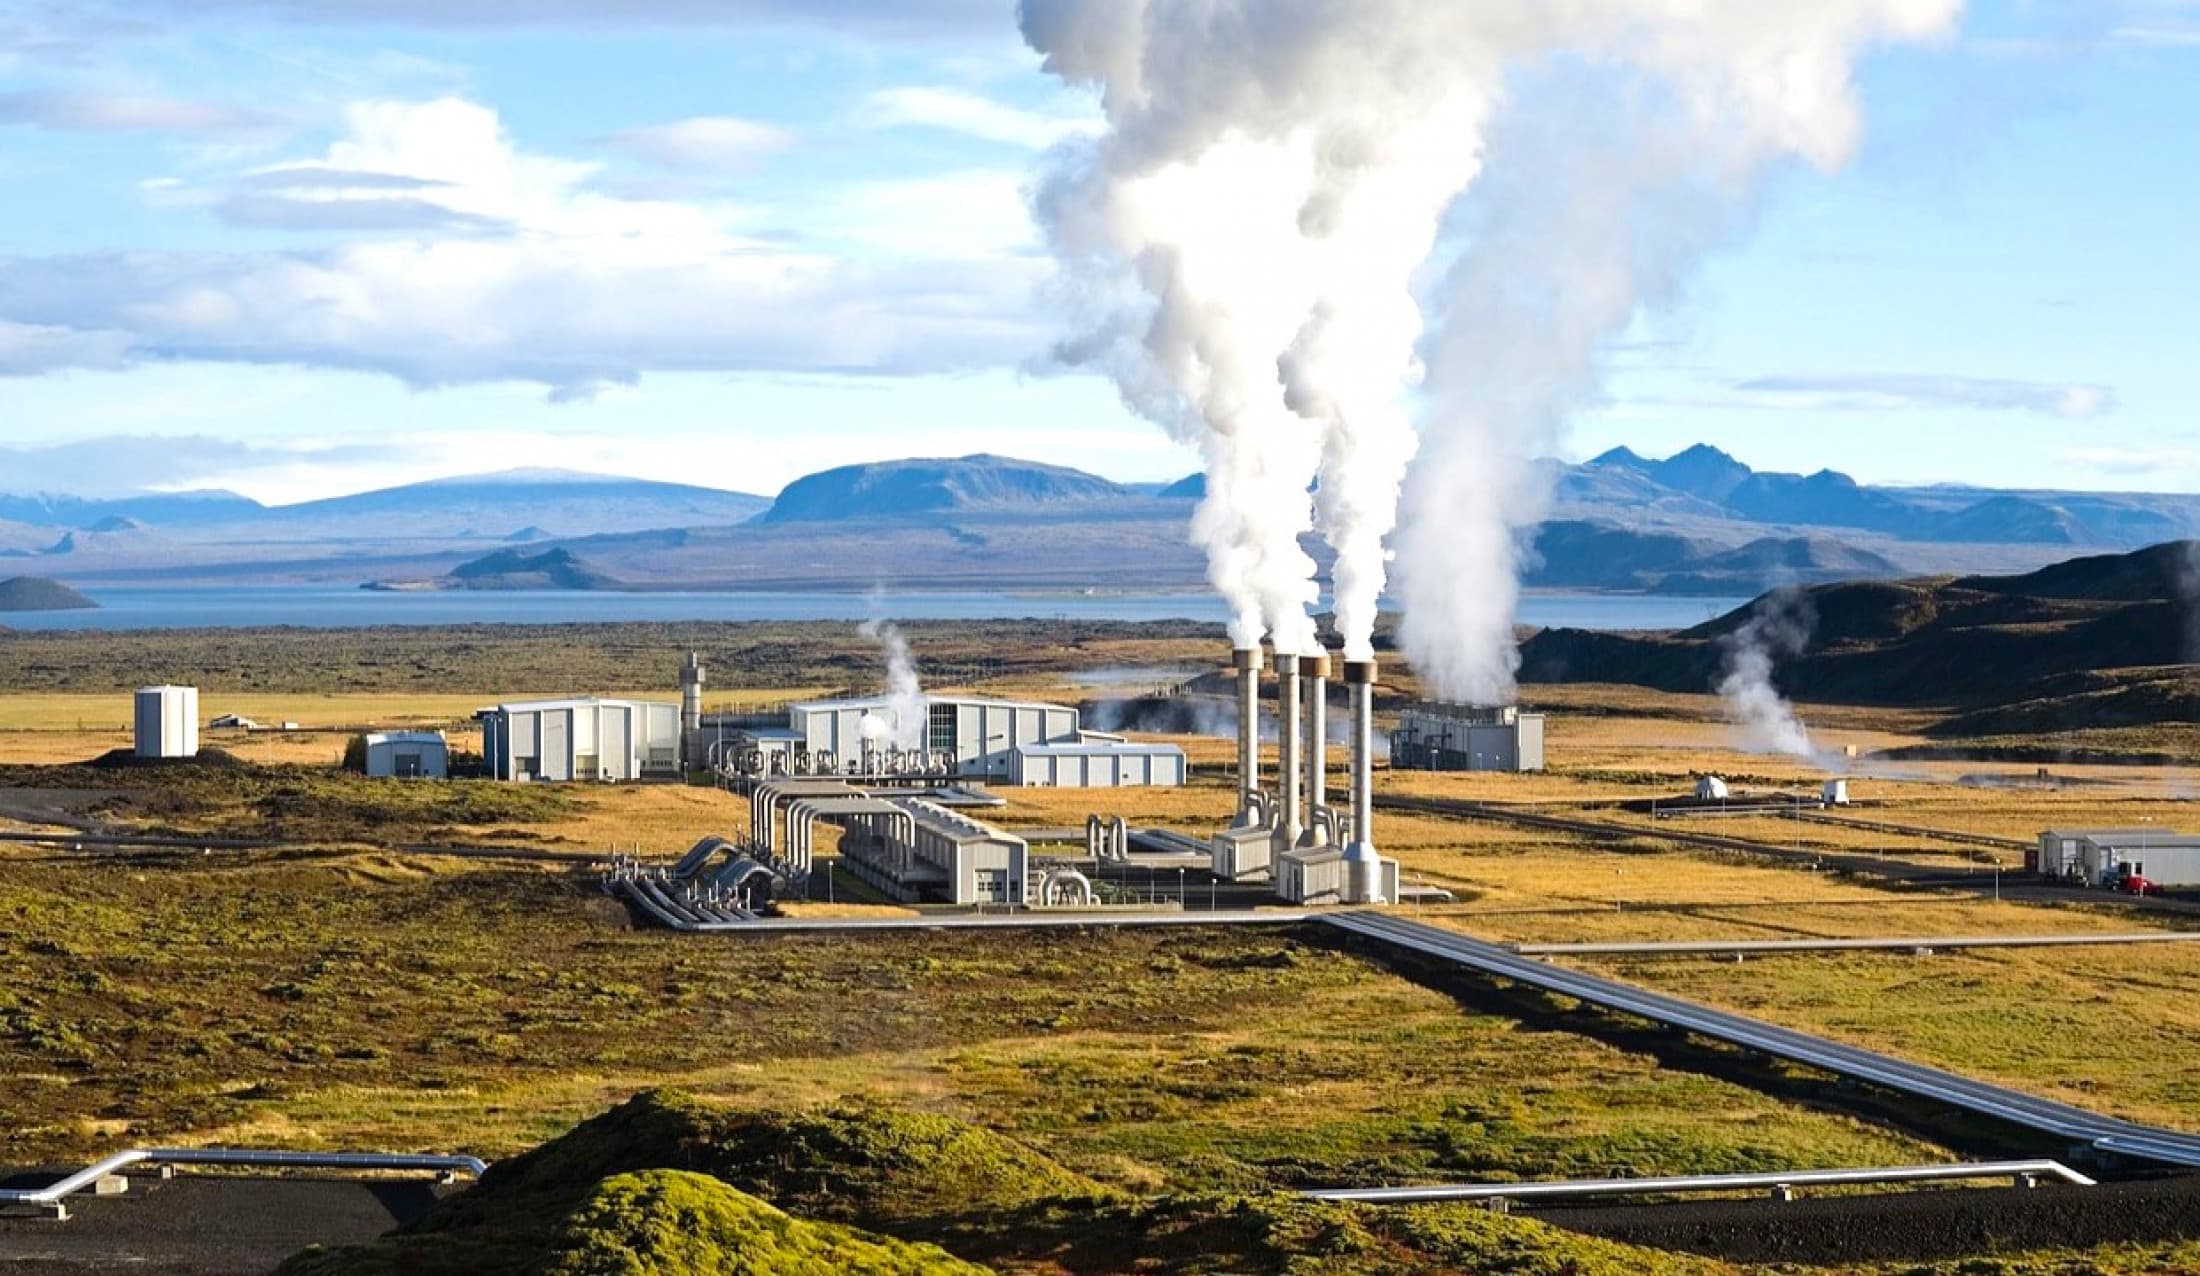 ТехнологииВ Израиле планируют построить первую геотермальную электростанцию на Голанских высотах15:00, 4 ноября
Apple выпустила обновление, защищающее от шпионского ПО Pegasus
Компания Apple выпустила аварийный программный патч, связанный с первым выявленным случаем «нулевого клика», сообщает Daily Mail.
Обновление устраняет уязвимость системы безопасности, позволяющую хакерам напрямую заражать iPhone и другие устройства Apple без каких-либо действий со стороны пользователя.
«Уязвимость была обнаружена исследователями шпионского ПО из Citizen Lab Университета Торонто», — отмечается в сообщении.
Специалисты считают, что уязвимости подвержены устройства Apple iOS, MacOS и WatchOS.
Шпионская программа Pegasus была разработана израильской компанией NSO Group. Ранее сообщалось, что с ее помощью были взломаны телефоны политиков и журналистов по всему миру. Вредоносный софт имел доступ к местоположению, паролям, сохраненным учетным данным, а также камере и микрофону электронных устройств. Предполагается, что Pegasus использовал найденную в iPhone уязвимость и незаметно скомпрометировал устройства.
Заражение было обнаружено после того, как один из журналистов Тамер Алмисшал заподозрил, что его телефон был скомпрометирован, и пригласил Citizen Lab провести расследование. Ссылаясь на доказательства, найденные в ходе аналогичных атак с участием Pegasus, Citizen Lab заявила, что основная часть взломов была осуществлена клиентами NSO, включая правительства Саудовской Аравии и Объединенных Арабских Эмиратов.