

Ученые обнаружили в навигационном приложении Waze опасную уязвимость
Уязвимость позволяет создать на заданной трассе множество «автомобилей-призраков»...
Исследователи из Калифорнийского университета обнаружили в созданном в Израиле популярном навигационном приложении Waze опасную уязвимость, позволяющую хакерам следить за передвижениями определенного пользователя.
По словам исследователей, при желании они могут отслеживать передвижение всех пользователей Waze без особых ограничений.
Кроме того, уязвимость позволяет создать на заданной трассе множество «автомобилей-призраков», вынудив приложение поверить, что на этой трассе дорожная пробка, сообщает портал Fusion.
В руководстве Waze сообщили, что поддерживают контакты с исследователями еще с 2014 года, и что большая часть проблем, о которых стало известно, уже устранена.
Источник: NEWSru.co.il
Читайте также
Все материалы рубрики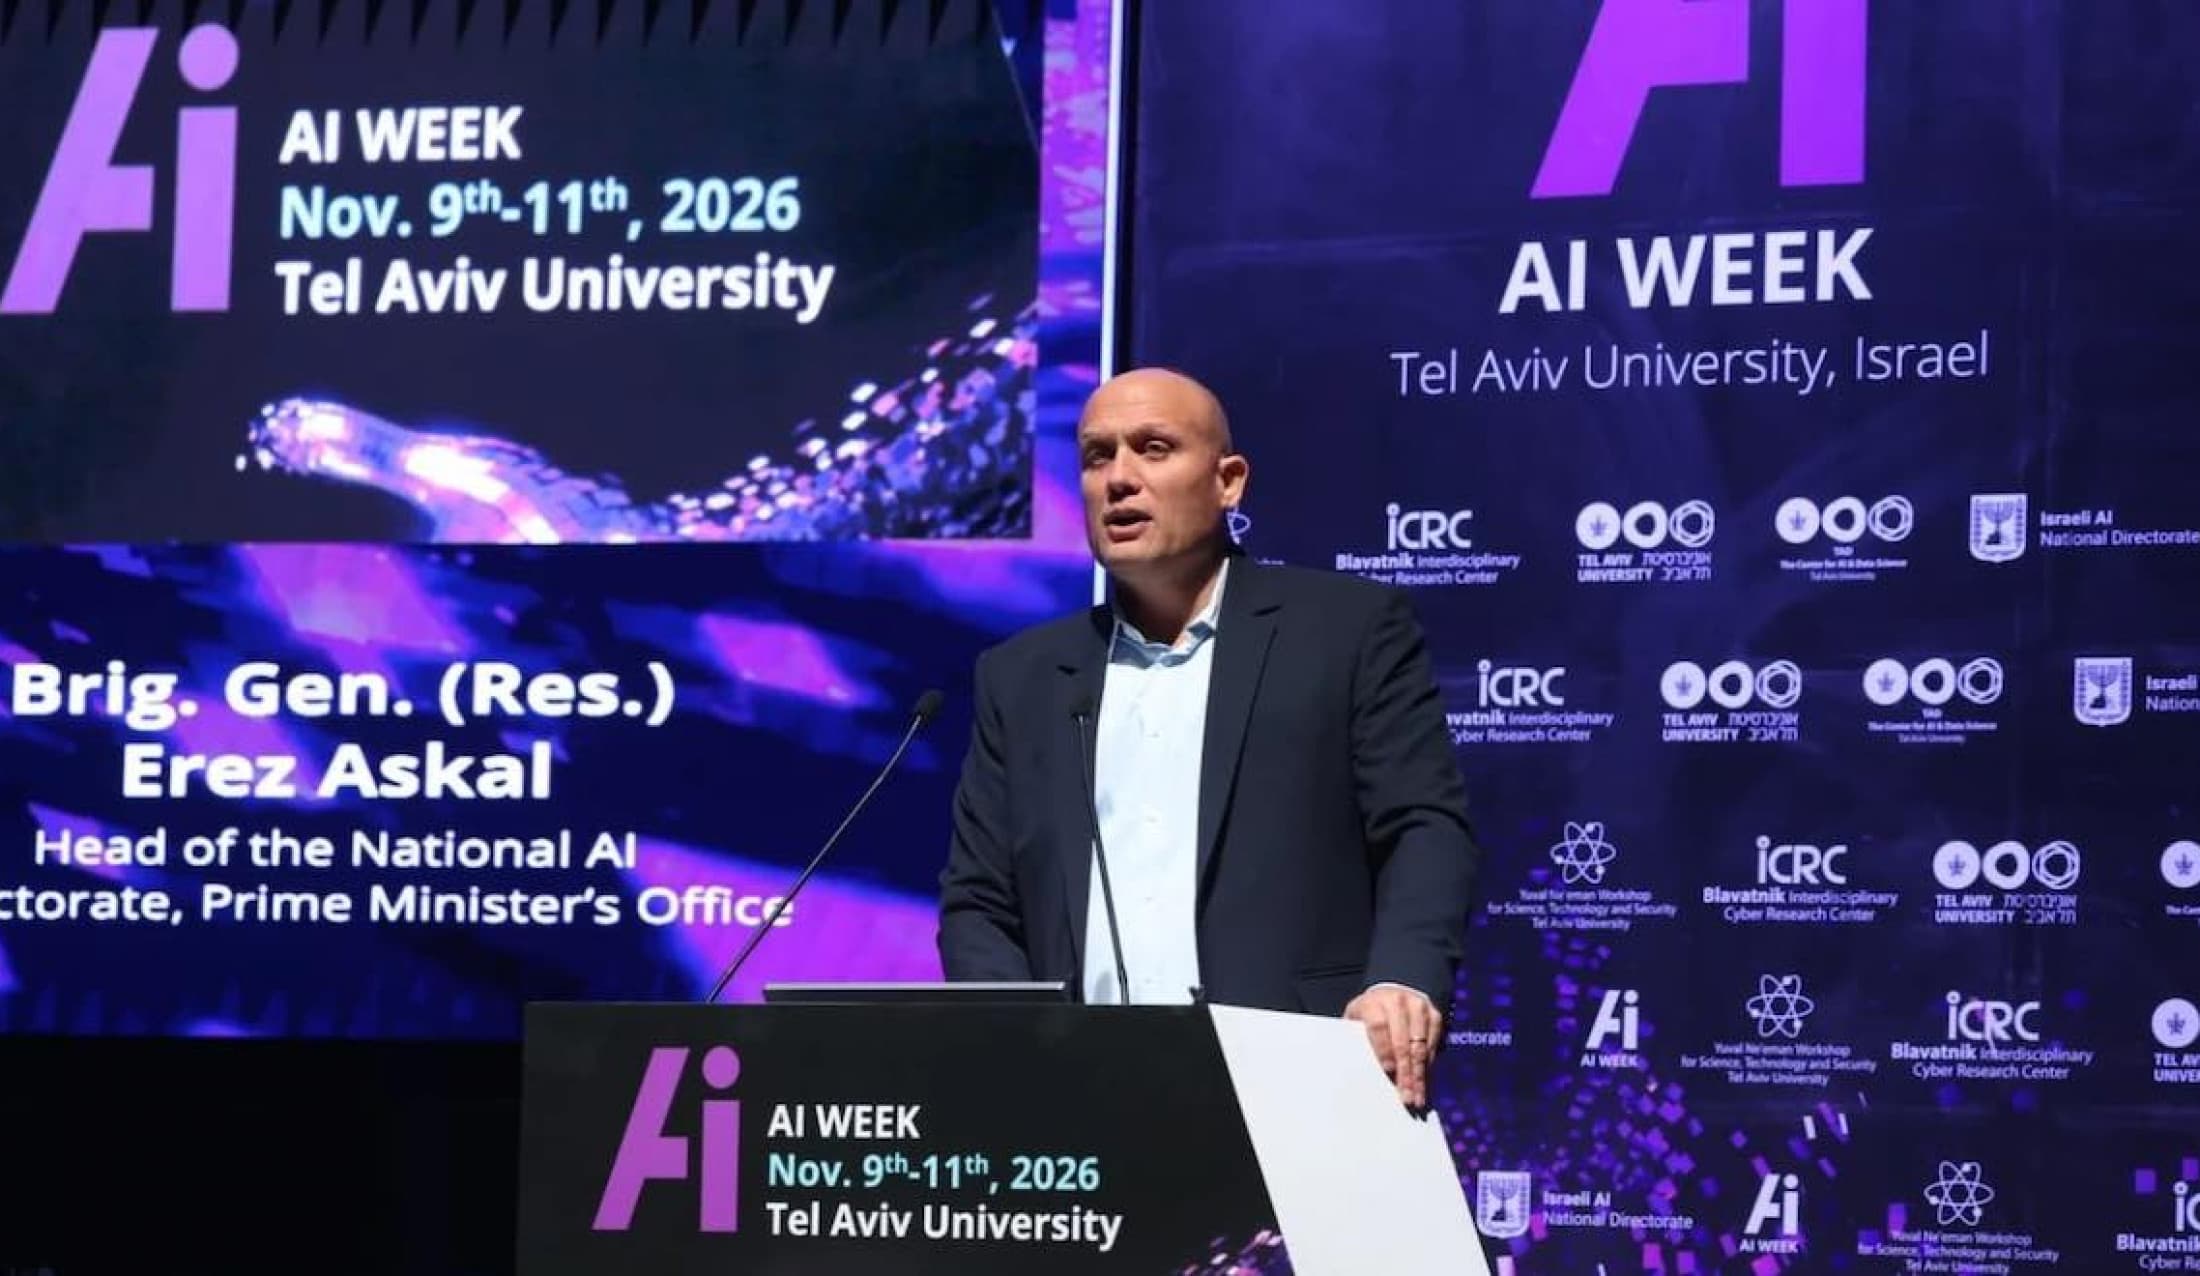 ТехнологииГлава Национального управления по искусственному интеллекту: Израилю нужна собственная ИИ-инфраструктура16:00, 9 ноября
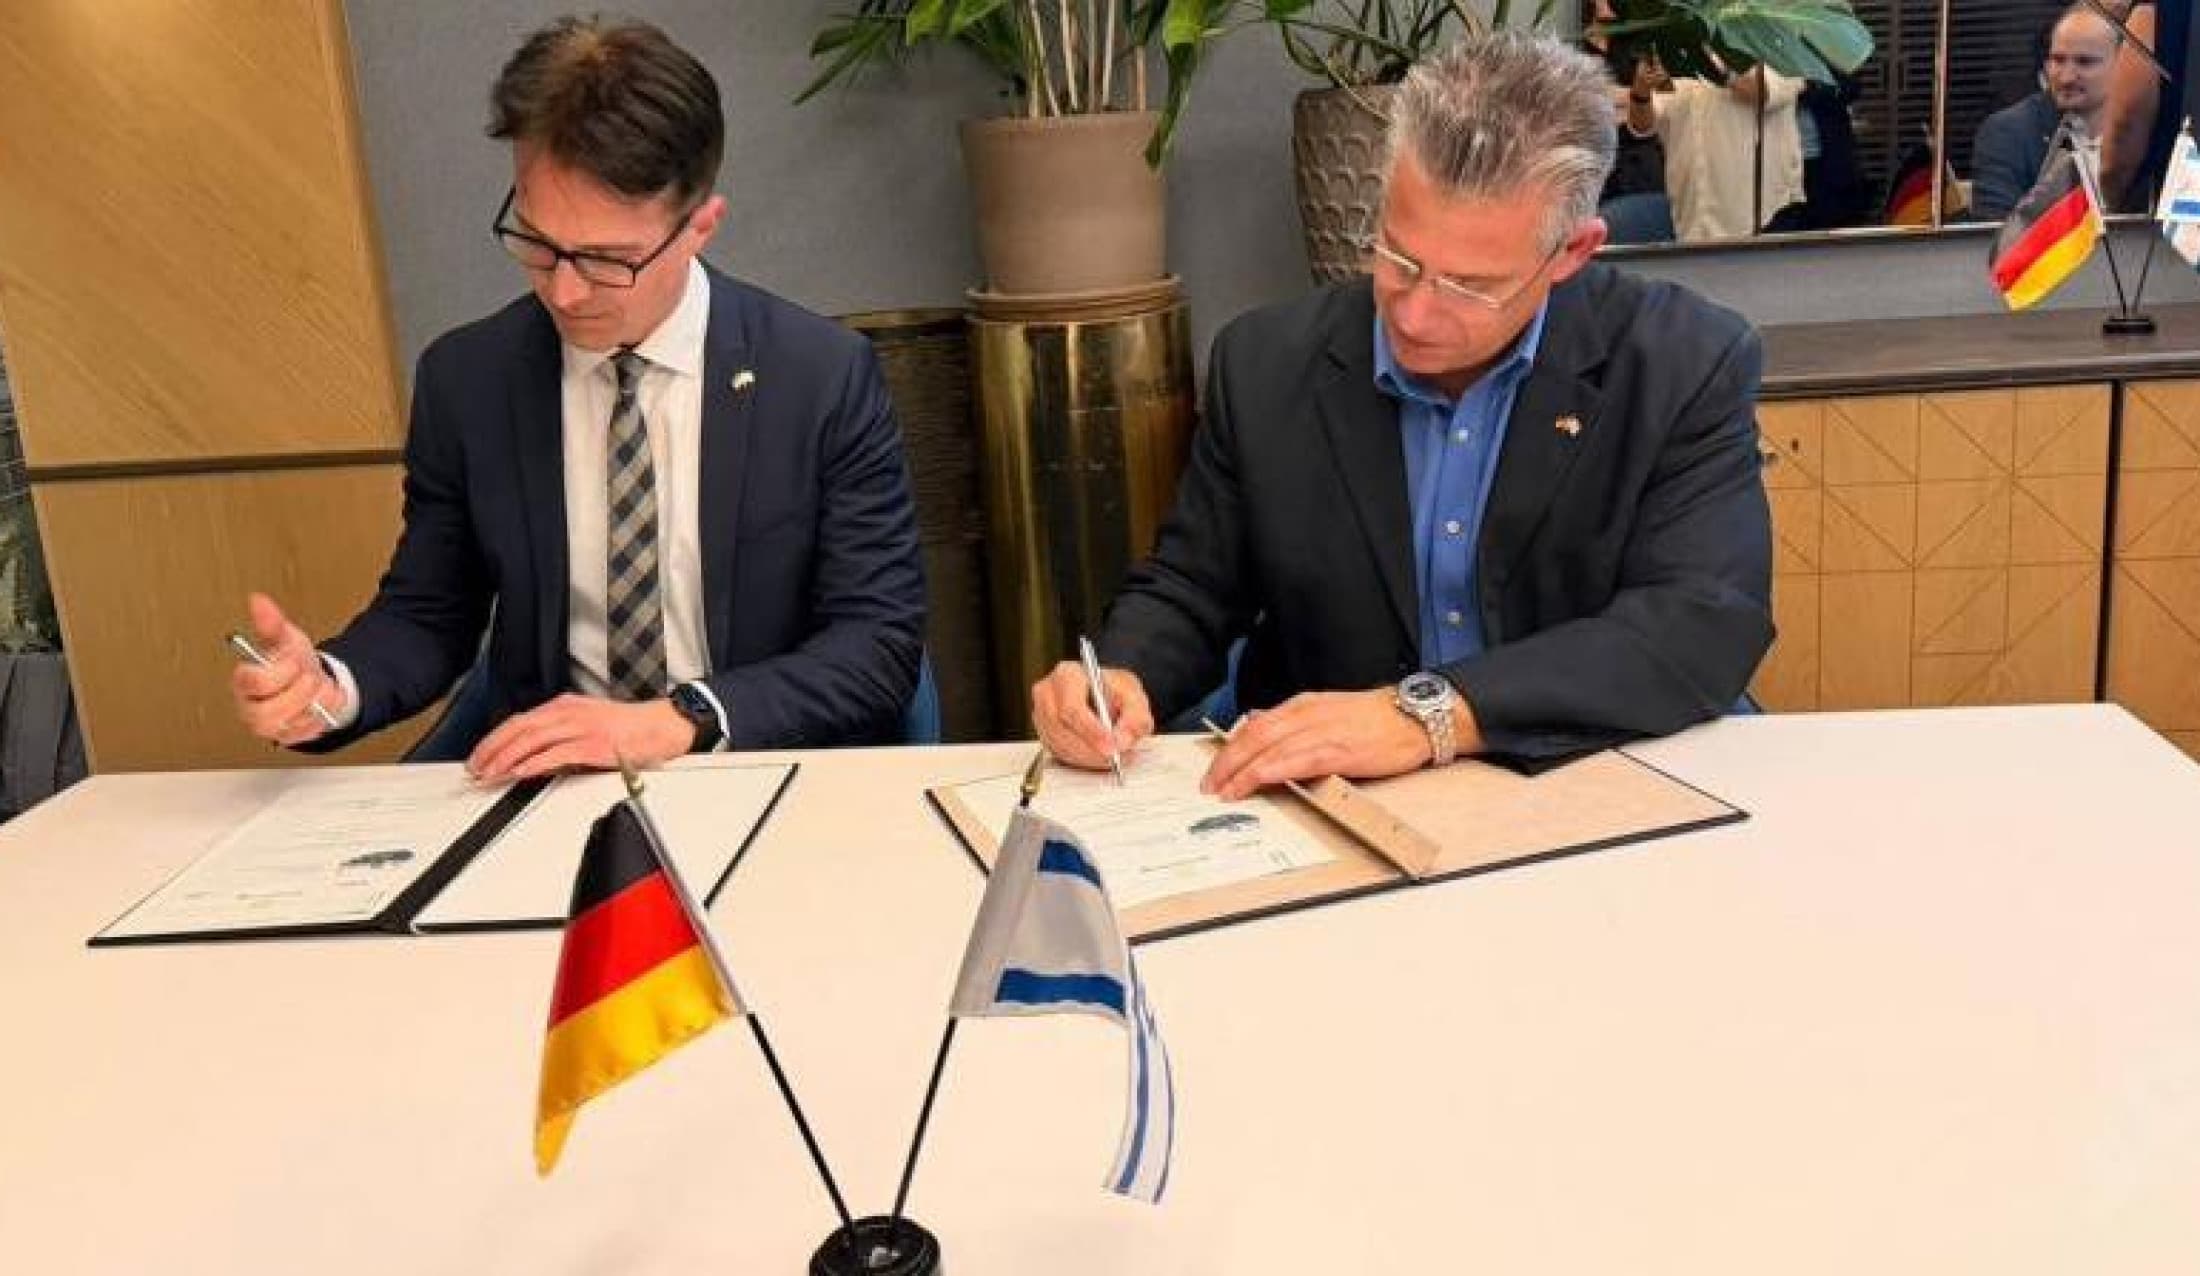 ТехнологииИзраиль и Германия продлили соглашение о сотрудничестве в сфере энергетики11:00, 6 ноября
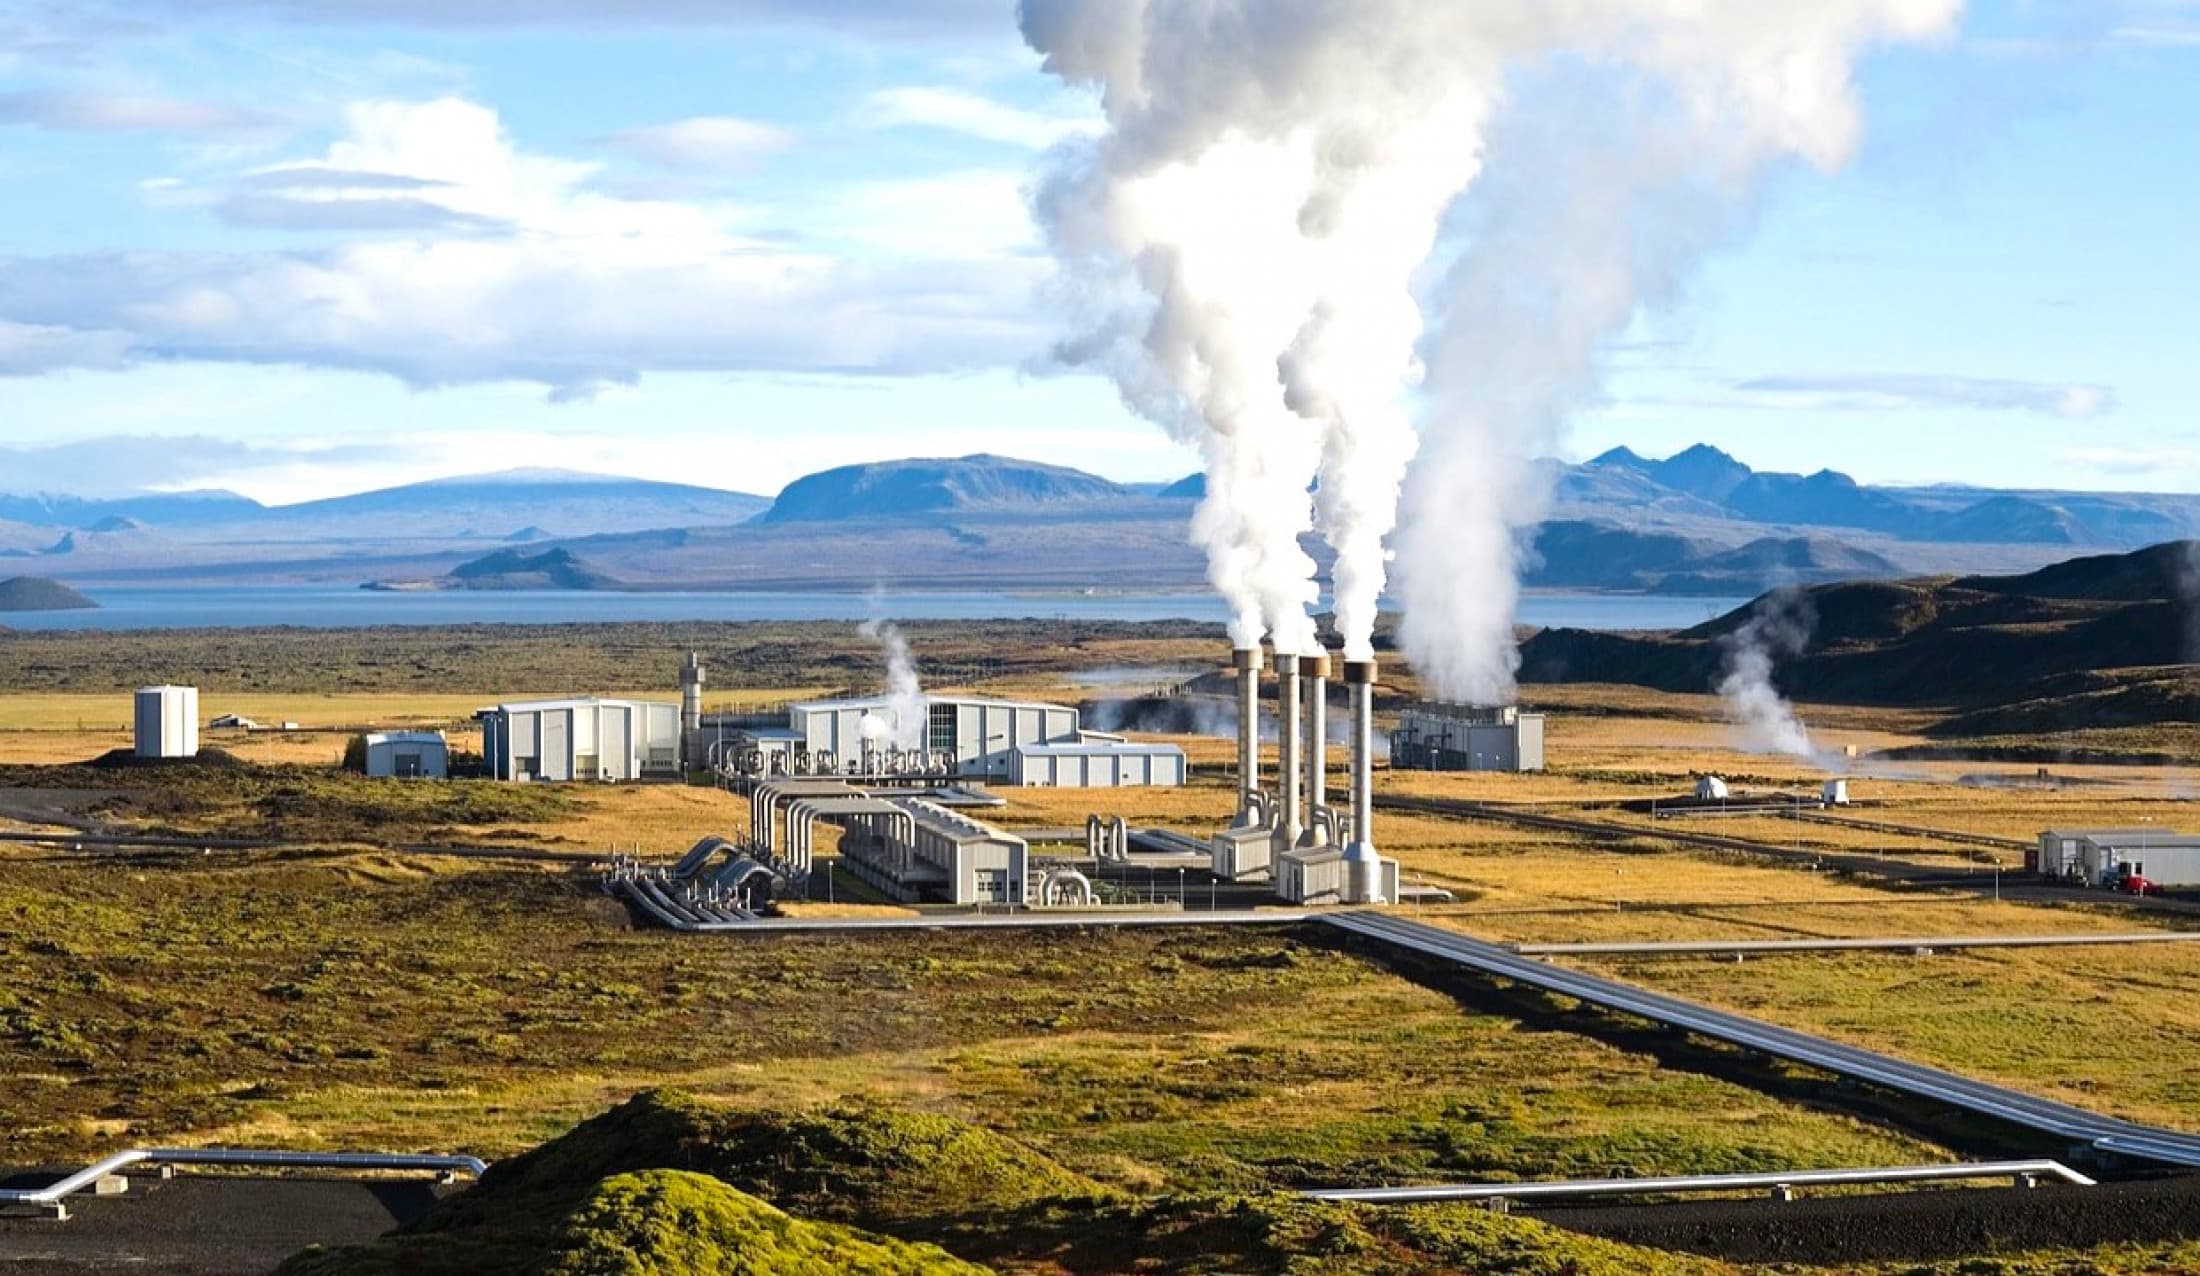 ТехнологииВ Израиле планируют построить первую геотермальную электростанцию на Голанских высотах15:00, 4 ноября
Теперь хакеры смогут прослушивать разговоры и читать сообщения любого абонента. Всё, что им для этого нужно, – только номер телефона!
Взлом Глобальной системы связи позволил каждому желающему прослушивать разговоры...
Взлом Глобальной системы связи позволил каждому желающему прослушивать разговоры, читать личные сообщения и узнать точное местоположение абонента при помощи одного лишь номера телефона.
Во время проведенного опыта удалось подслушать разговор американского конгрессмена.
Познакомьтесь с системой SS7 – технологией, которой пользуются все провайдеры мобильной и проводной связи в Израиле и остальном мире. Эта система подверглась серьезному взлому еще в 2014 году.
Невозможно обезопасить систему на все 100%
С тех пор проблема не была устранена, что позволило каждому хакеру свободно прослушивать разговоры, узнавать точное местоположение абонента и доступ ко всем его личным сообщениям.
Всё, что для этого требуется, – только номер телефона жертвы.
Факт взлома обнаружил немецкий работник отдела безопасности Карстен Нохаль. Он поведал о своем открытии во время проведения конференции хакеров, состоявшейся два года назад в Гамбурге. Во время опыта, который провел Нохаль по просьбе американской телевизионной программы «60 минут», он наглядно показал, каким образом можно взломать телефон конгрессмена и получить полный доступ к его разговорам, сообщениям и местоположению. Данная информация была получена при помощи антенны сотовой связи.
Система SS7 широко используется провайдерами всего мира, включая Израиль, для проведения различных манипуляций вроде перевода звонка из одной сети в другую или при осуществлении расчетов между сетями разных компаний вроде «Безека» и «Нот» или «Пелефона» и «Селкума». Любой хакер, получивший доступ к этой системе, может делать с ней всё, что захочет, причем без взлома самого телефона.
Проникновение в систему SS7 требует доступа в сеть провайдера связи. Хотя многие провайдеры используют различные методы информационной защиты, любой профессиональный хакер подтвердит, что невозможно обезопасить систему на все 100%. Стоит первый раз проникнуть в систему, и в дальнейшем сделать это будет намного легче, тем более что системе совершенно не важно, о каком типе устройства связи идет речь – айподе, андроиде или виндоусфоне.
Источник: calcalist.stfi.re